

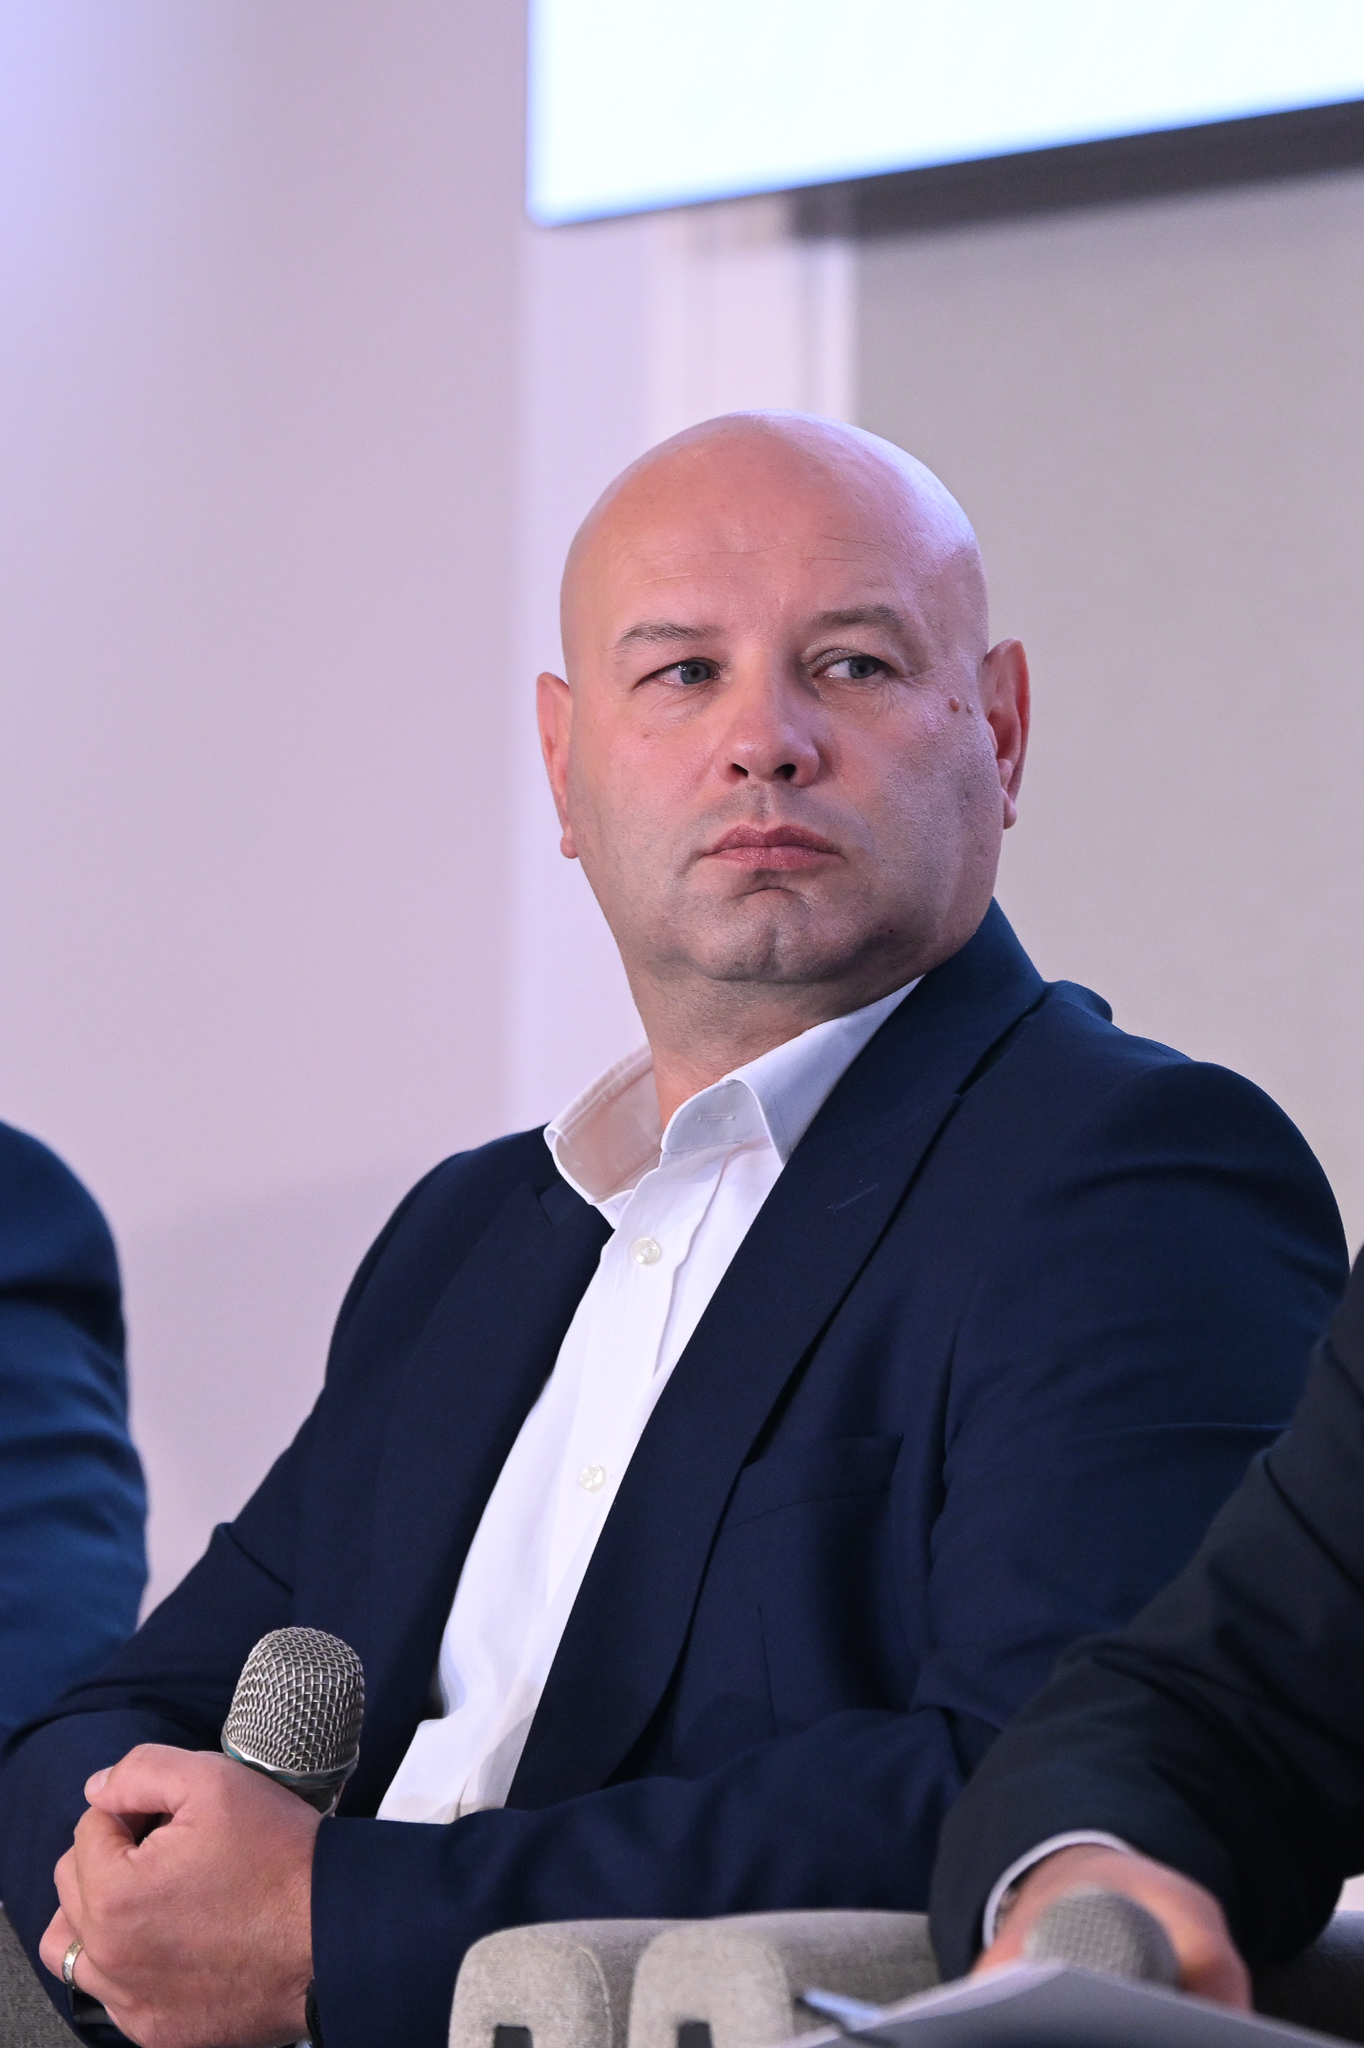
Factorul uman reprezintă o preocupare majoră pentru securitatea băncii, depășind importanța infrastructurii tehnice în gestionarea riscurilor cibernetice. Bogdan Costea, Head of Information Security la ING Bank România, a declarat că, deși tehnologia este esențială, comportamentul utilizatorilor rămâne punctul critic. În cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control, acesta a subliniat că vulnerabilitatea poate apărea în orice context, indiferent de nivelul de protecție tehnică al instituției.
Investițiile în remedierea vulnerabilităților și îmbunătățirea timpului de răspuns sunt necesare, însă acestea au limite clare în fața erorilor umane. Bogdan Costea a explicat faptul că orice persoană poate deveni vulnerabilă într-un anumit scenariu, precum accesarea unui dosar medical printr-un e-mail care poate servi drept momeală. Această tactică permite atacatorilor să targeteze o cunoștință și să obțină, ulterior, acces neautorizat la conturile acesteia prin metode de manipulare.
Ingineria socială funcționează pe mecanisme psihologice similare jocurilor de noroc, bazându-se pe sentimentul de urgență și pe promisiunea unui câștig sau pe frica de pierdere. Bogdan Costea a descris starea victimelor ca fiind una de izolare, comparând-o cu faptul că persoanele se află într-un tunel. Chiar și atunci când banca încearcă să avertizeze un client că este victima unei fraude, acesta poate refuza sfatul, susținând că este în contact cu reprezentanți de la BNR sau DNSC.
Strategia de apărare a băncii include un proces de awareness constant și, în cazuri critice, blocarea tranzacțiilor suspecte. Această ultimă măsură poate genera nemulțumiri, deoarece clienții întreabă adesea motivele pentru care operațiunile lor au fost suspendate. Bogdan Costea a menționat că decizia de a identifica o tranzacție ca fiind frauduloasă este una complexă, dar necesară pentru protejarea activelor, în ciuda inconveniențelor generate pentru utilizatori.
Majoritatea atacurilor cibernetice vizează în prezent persoanele fizice și companiile mici, numărul acestora fiind într-o continuă creștere. Bogdan Costea a menționat că scopul băncii nu este atingerea unui nivel de securitate de 100%, ci minimizarea impactului oricărui incident. Obiectivul principal este ca eventualele breșe să fie tratate prin procesele uzuale, asigurând reziliența serviciilor, chiar și în fața unor cazuri reale, precum furtul de fonduri direcționat către bancomate crypto.
Securitatea informației în sectorul financiar implică o monitorizare atentă a fluxurilor de capital și a comportamentelor de tranzacționare. Instituțiile bancare și autoritățile de reglementare precum BNR urmăresc constant evoluția acestor amenințări, deoarece metodele de fraudă devin tot mai sofisticate. Protecția utilizatorilor depinde de un echilibru între robustețea sistemelor digitale și capacitatea de educare a consumatorilor pentru a recunoaște tentativele de inginerie socială.