

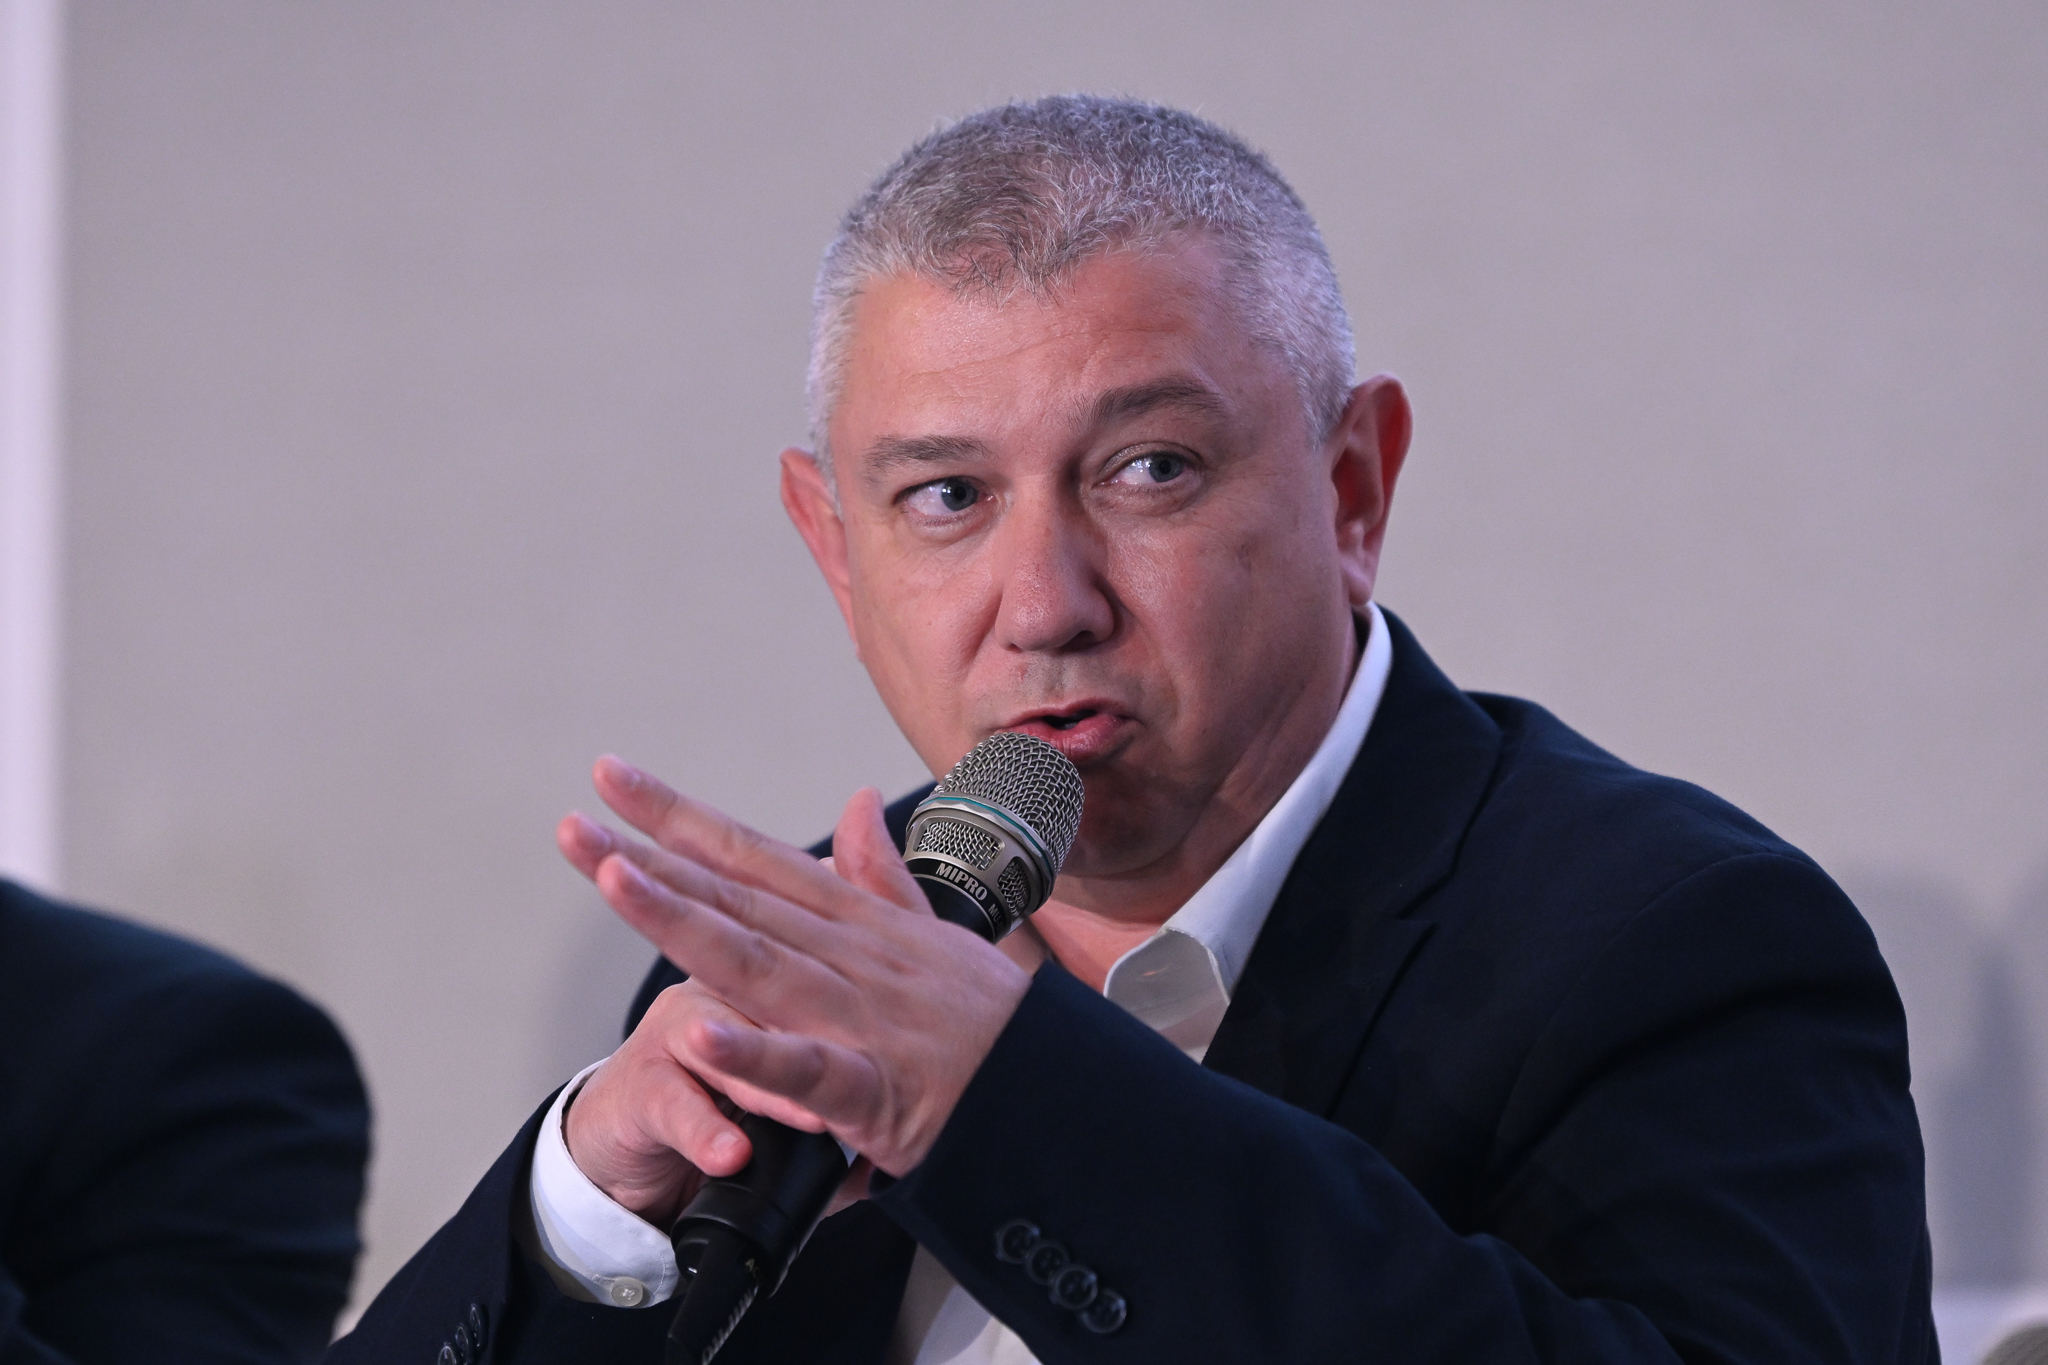
Atacurile de tip DDoS au devenit principala metodă de agresiune cibernetică împotriva marilor instituții bancare, deoarece reprezintă cea mai simplă cale de a lovi infrastructurile complexe. Bogdan Toma, Chief Technology Officer al BRD - Groupe Société Générale, a explicat acest fenomen în cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control. Conform acestuia, atacatorii preferă această strategie pentru că este mult mai rapidă decât încercarea de a sparge sisteme avansate.
Logica utilizată de atacatori se bazează pe eficiență și pe extinderea zonei online. Bogdan Toma a subliniat că, atunci când un atacator vrea să lovească infrastructura mare a unui grup, realizează că procesul de spargere ar dura prea mult timp. Prin urmare, se apelează la cea mai simplă metodă disponibilă, care constă în oprirea temporară a traficului de business prin supraîncărcarea sistemelor cu date, blocând astfel accesul la servicii.
Statutul de bancă sistemică și integrarea în infrastructurile critice naționale influențează direct strategia de protecție a instituției. Bogdan Toma a menționat că BRD investește foarte mult în securitate, prioritizând aceste cheltuieli la un nivel corespunzător cu anvergura businessului și cu impactul pe care acesta îl are în economia națională. De asemenea, faptul că banca face parte dintr-un grup internațional oferă un avantaj major în gestionarea riscurilor.
Sistemele, procesele și echipele de securitate sunt distribuite la nivelul grupului Société Générale, ceea ce reduce semnificativ riscurile. Această structură regională și globală face ca impactul unui incident local să fie mult mai mic pentru întregul ecosistem. Bogdan Toma a precizat că, de până acum, BRD nu s-a confruntat cu niciun incident de securitate care să poată fi calificat drept extrem de grav, reușind să gestioneze situațiile întâlnite.
Protecția clienților este asigurată printr-un lanț tehnologic care acoperă tot parcursul datelor, de la aplicația mobilă până la nucleul băncii. Bogdan Toma a explicat faptul că se utilizează mai multe tipuri de tehnologii simultan, evitând dependența de o singură soluție. Acest proces include criptarea datelor atât în momentul stocării, cât și în timpul tranzitului, asigurând securitatea informațiilor între sistemele expuse și cele de tip core.
În cadrul sistemului de securitate bancară, protecția infrastructurii critice este o prioritate strategică pentru stabilitatea financiară. Instituțiile care sunt desemnate ca fiind parte a infrastructurilor critice naționale trebuie să mențină standarde ridicate de reziliență operațională. Această responsabilitate implică nu doar investiții masive în tehnologie, ci și o monitorizare constantă a traficului pentru a preveni blocarea serviciilor esențiale de către atacuri de tip DDoS.